
Nexim Sicurezza · Protezione DDoS, SOC e NOC
Quando ti attaccano, la mitigazione è già partita.
Scrubbing distribuito sulla rete Nexim, mitigazione automatica in meno di 30 secondi e analisti in Italia giorno e notte. Il tuo sito e i tuoi servizi restano online, anche durante l'attacco.
Perché Nexim Sicurezza
Un attacco DDoS non bussa. Ti trova già pronto, oppure ti ferma.
Bastano pochi minuti di traffico malevolo per bloccare un e-commerce, un portale clienti o il centralino di un'azienda. E spesso chi subisce l'attacco scopre di non sapere a chi telefonare.
Con Nexim l'attacco viene assorbito dove entra in rete, non dove sei tu. Lo scrubbing è distribuito sulla dorsale, il SOC in Italia segue l'incidente dal primo allarme al report, e il contratto mette per iscritto i tempi di risposta.
- 24 h
- Report post-incidente con analisi e contromisure
- L3–L7
- Volumetrici, protocollo e applicativi
Scrubbing
Sempre attivo o su richiesta, scegli tu come proteggerti.
Con il servizio always-on tutto il traffico passa dagli scrubbing center e arriva pulito ai tuoi server. Con quello on-demand il traffico viene deviato via BGP solo al primo segnale di attacco, senza intervento manuale.
- Mitigazione attiva in meno di 30 secondi
- Redirect BGP automatico in modalità on-demand
- 100 Gbps di scrubbing distribuiti sulla dorsale, 80 PoP in 48 Paesi
Protezione L3–L7
Dagli attacchi volumetrici ai bot, un'unica difesa.
Filtriamo gli attacchi di rete e di protocollo come quelli applicativi, da Slowloris alle SQL injection fino al traffico dei bot. Le regole si aggiornano da sole grazie ai feed di threat intelligence raccolti da una honeynet globale.
- Copertura volumetrica, di protocollo e applicativa
- Blocklist aggiornate ogni 60 secondi su tutta la rete
- Policy disegnate sui tuoi prefissi e servizi
SOC e compliance
Analisti in Italia, report pronti per l'audit.
Il SOC lavora in turni continui con escalation diretta al NOC. Dopo ogni incidente ricevi analisi, timeline e contromisure entro 24 ore; ogni mese, un report per l'audit e una dashboard sempre consultabile.
- SOC 24/7 con analisti in Italia
- Report post-incidente entro 24 ore
- Log firmati conservati per 12 mesi, per audit e forensics
Come lavoriamo
Dall'analisi alla protezione attiva, in quattro passi.
Il gruppo
Protezione per tutta la rete. Tutto quello che fa Nexim.
La protezione DDoS viaggia sulla stessa rete che porta fibra a case e aziende, cloud e data center Tier III a Milano e Roma, dirette TV e piattaforme wholesale per operatori fissi e mobili, interconnesse con i maggiori carrier europei.
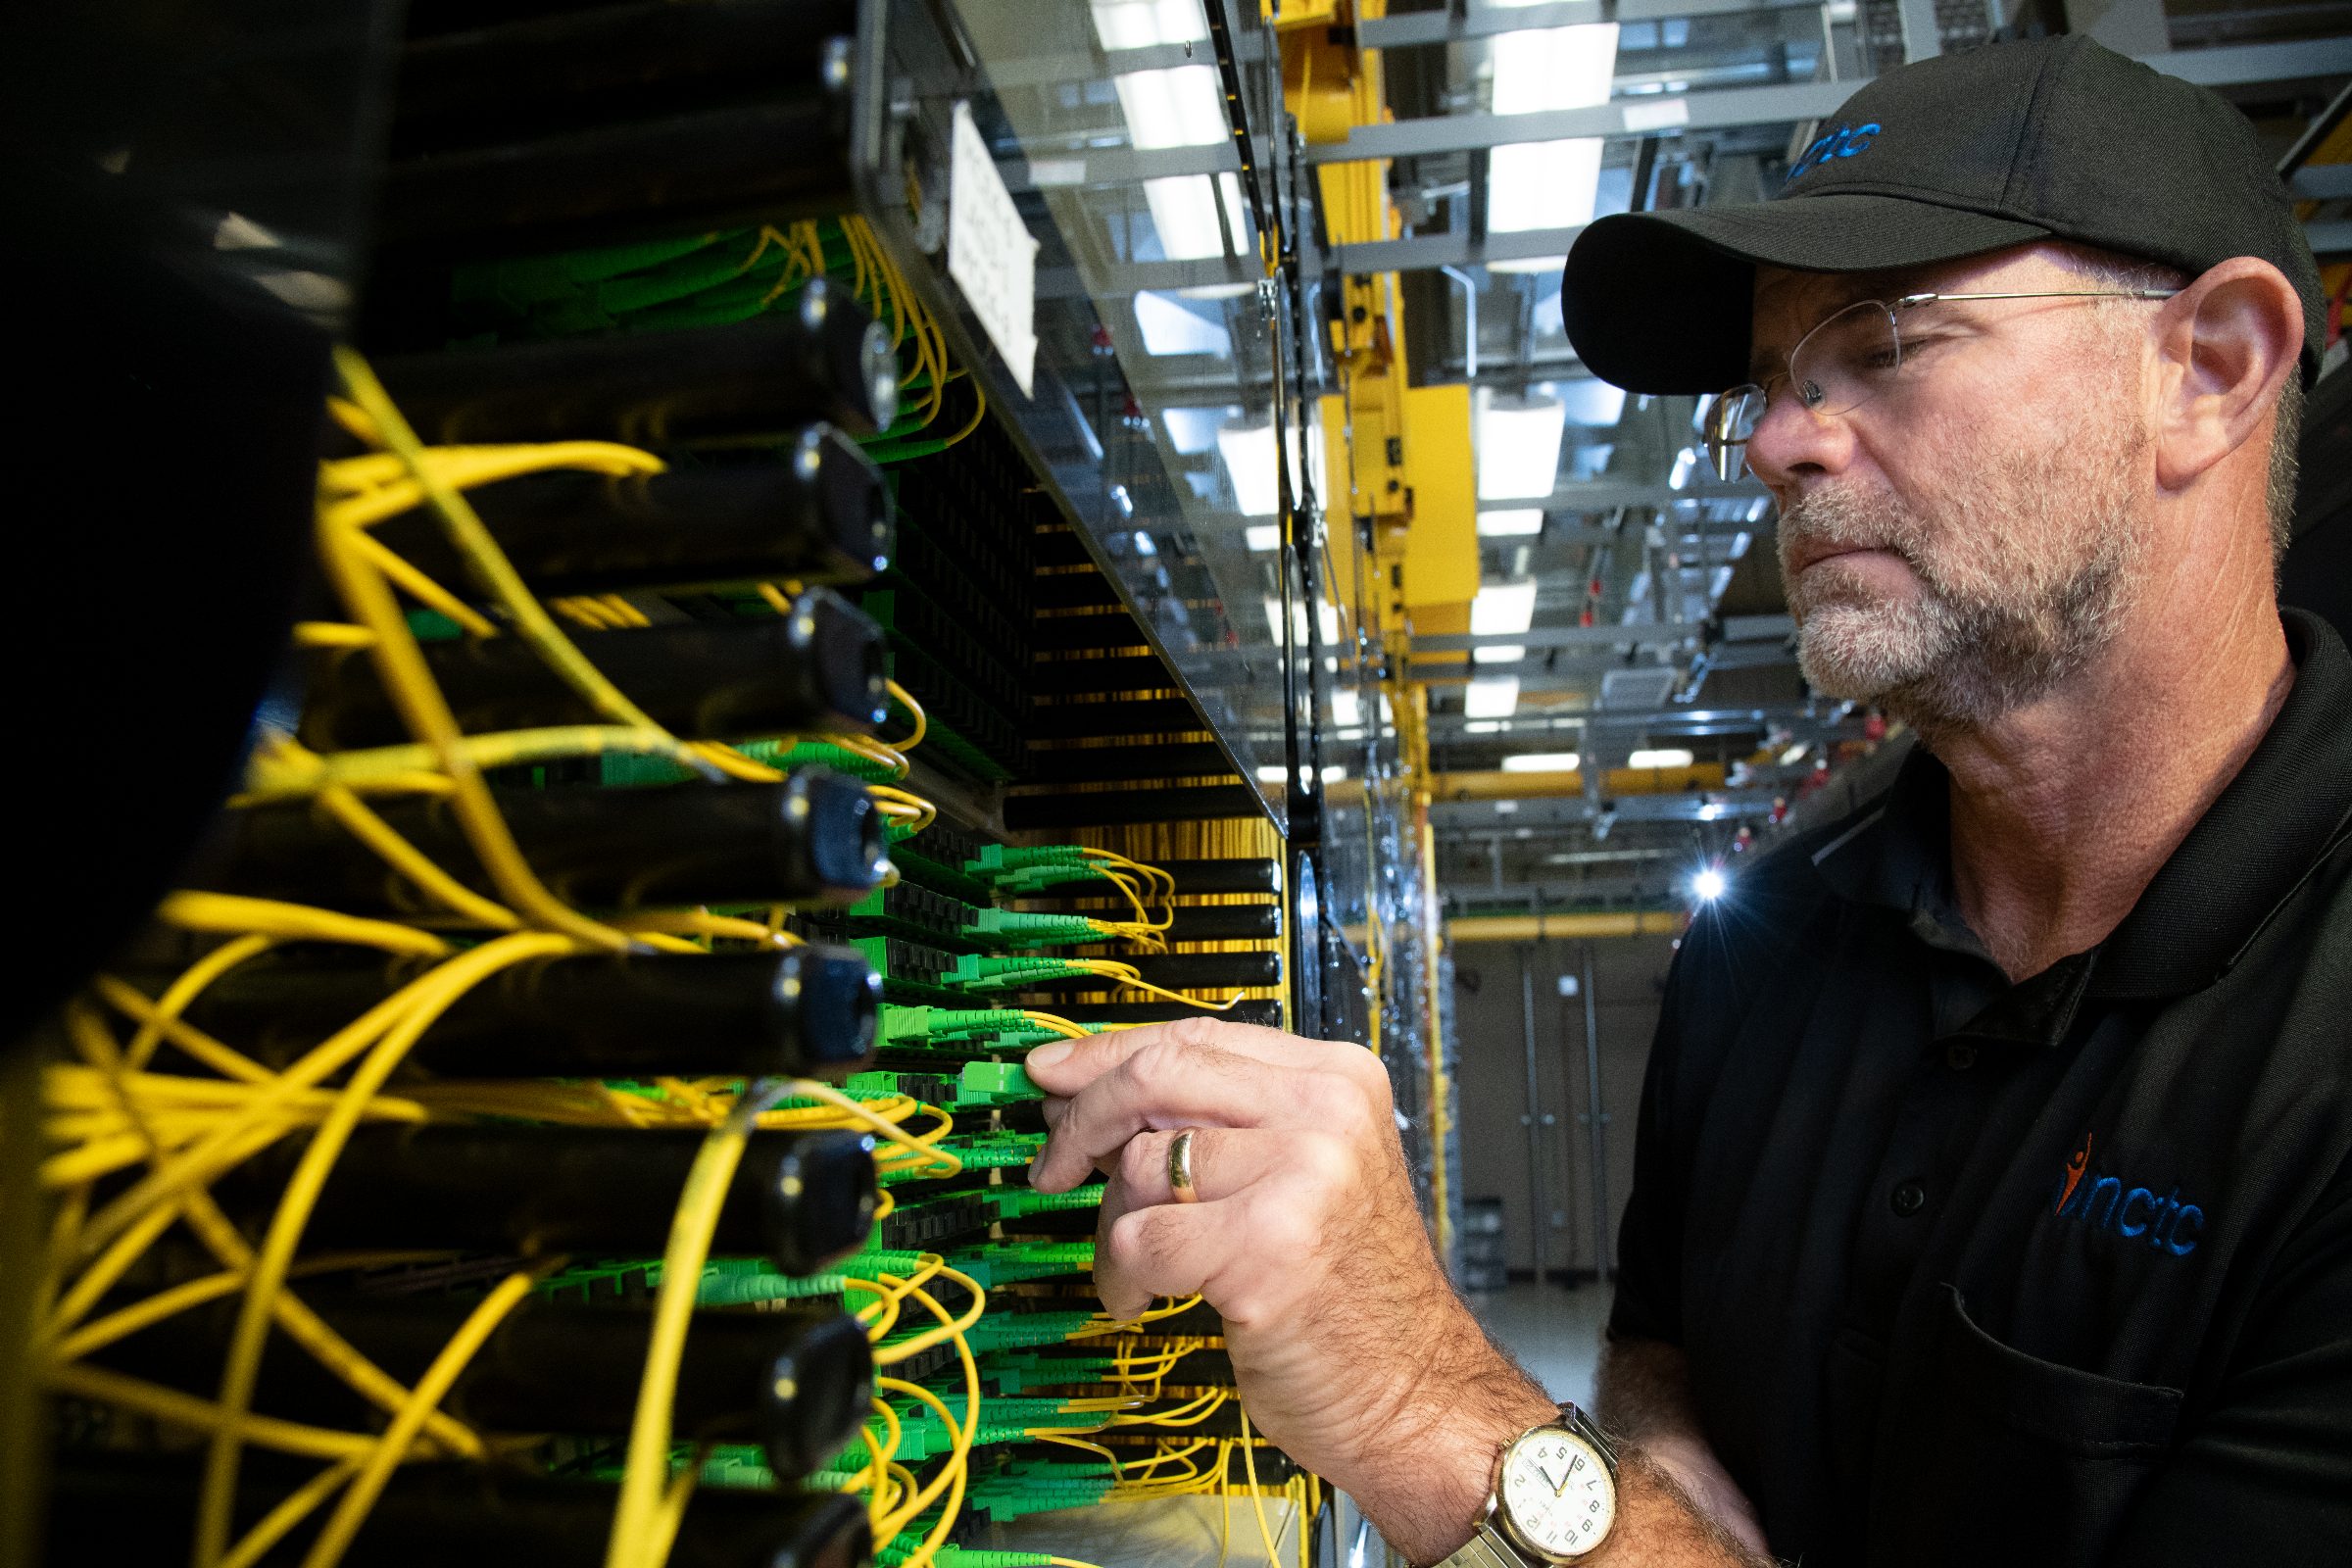 Operatori
Wholesale per operatori fissi e mobili
Piattaforme proprietarie, interconnessione con i grandi carrier europei.
 Casa
Fibra e mobile per la casa
Fibra fino a 10 Gbps, Wi-Fi in ogni stanza e SIM 5G. Un'unica bolletta.
 PMI
Telco per le piccole e medie imprese
Fibra con IP statico, centralino in cloud, firewall gestito. Un referente.
 Grandi aziende
Reti per le grandi organizzazioni
SD-WAN, fibra dedicata multi-sede, SOC e progetti su misura.
 Pubblica amministrazione
Connettività per enti e sanità
Comuni, scuole, ospedali: fibra, cloud qualificato e sicurezza su MePA.
 Mobile
SIM 5G, IoT e reti private
Mobile per persone, flotte e oggetti connessi, con APN dedicato.
 Cloud
Cloud italiano Tier III
Server, storage e backup su data center in Italia, gestiti dal nostro team.
 Data center
Colocation e housing
Rack, cage e sale dedicate a Milano e Roma, con cross-connect verso i carrier.
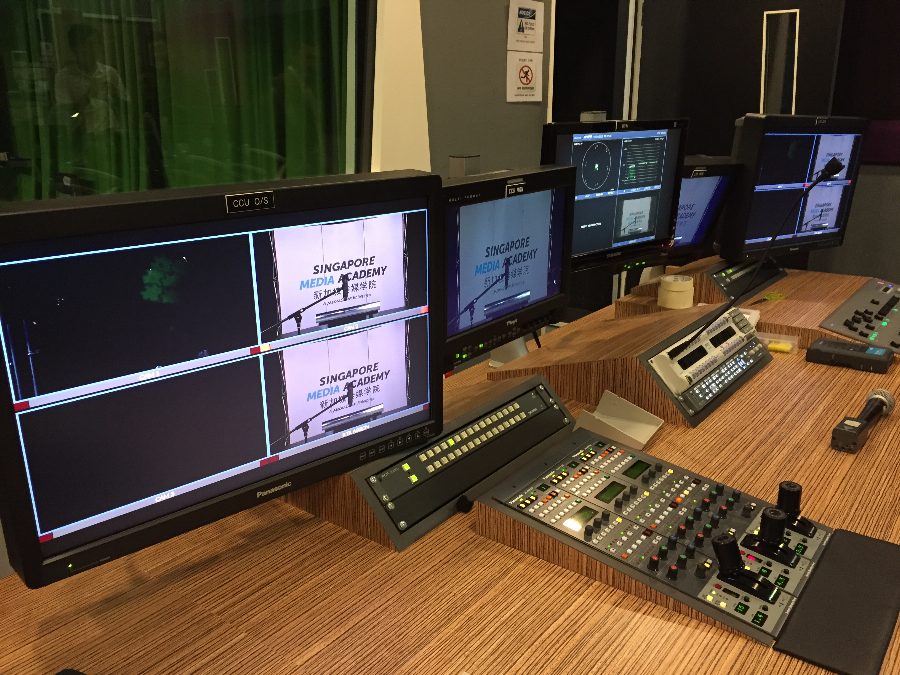 Media
Broadcast e contribuzione video
Regie, fibra e satellite per TV, sport e grandi eventi in diretta.
 CDN
Content delivery ArgoCDN
80 nodi edge in 48 Paesi per siti, video e software veloci ovunque.
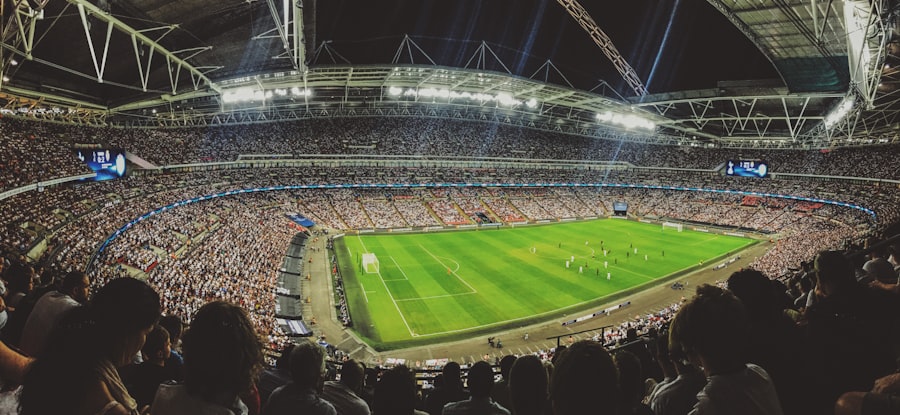 Eventi
Connettività per eventi e cantieri
Stadi, concerti, fiere: rete temporanea installata e presidiata.
Magazine
Dal nostro magazine.
 Telco Report: Cloud Italia 2027-2029, cosa cambia per PA ed enti locali
Approvata la Strategia Cloud Italia 2027-2029: meno dipendenze extra-Ue, cloud federato tra PSN e territori, infrastrutture pronte per l’AI. Cosa cambia per…
 Agcom, FTTH a 1,4 punti dal sorpasso sulla FTTC. Iliad cresce nel mobile
Secondo l’Osservatorio Agcom la FTTH è al 37,5% delle linee fisse, a 1,4 punti dalla FTTC, con accessi +17,5% in un anno.…
 Cyber Alert: multa da 805 milioni a Meta per la galleria foto di Facebook
Il Garante privacy ha sanzionato Meta per 805 milioni di euro: Facebook per Android poteva accedere all’intera galleria con un permesso generico.…
Parliamo della tua protezione.
Un analista Nexim ti risponde entro 24 ore lavorative. Se sei sotto attacco adesso, chiama: il NOC italiano risponde in 60 secondi, H24. Sei un operatore e vuoi offrire protezione DDoS ai tuoi clienti? Registrati su partner.nexim.it.
+39 02 8622 44 → sales@nexim.itPrenota un appuntamento
Parla con un consulente Nexim
Scegli giorno e ora nel calendario: ti richiamiamo noi, in italiano o in inglese. Nessun modulo da compilare.